
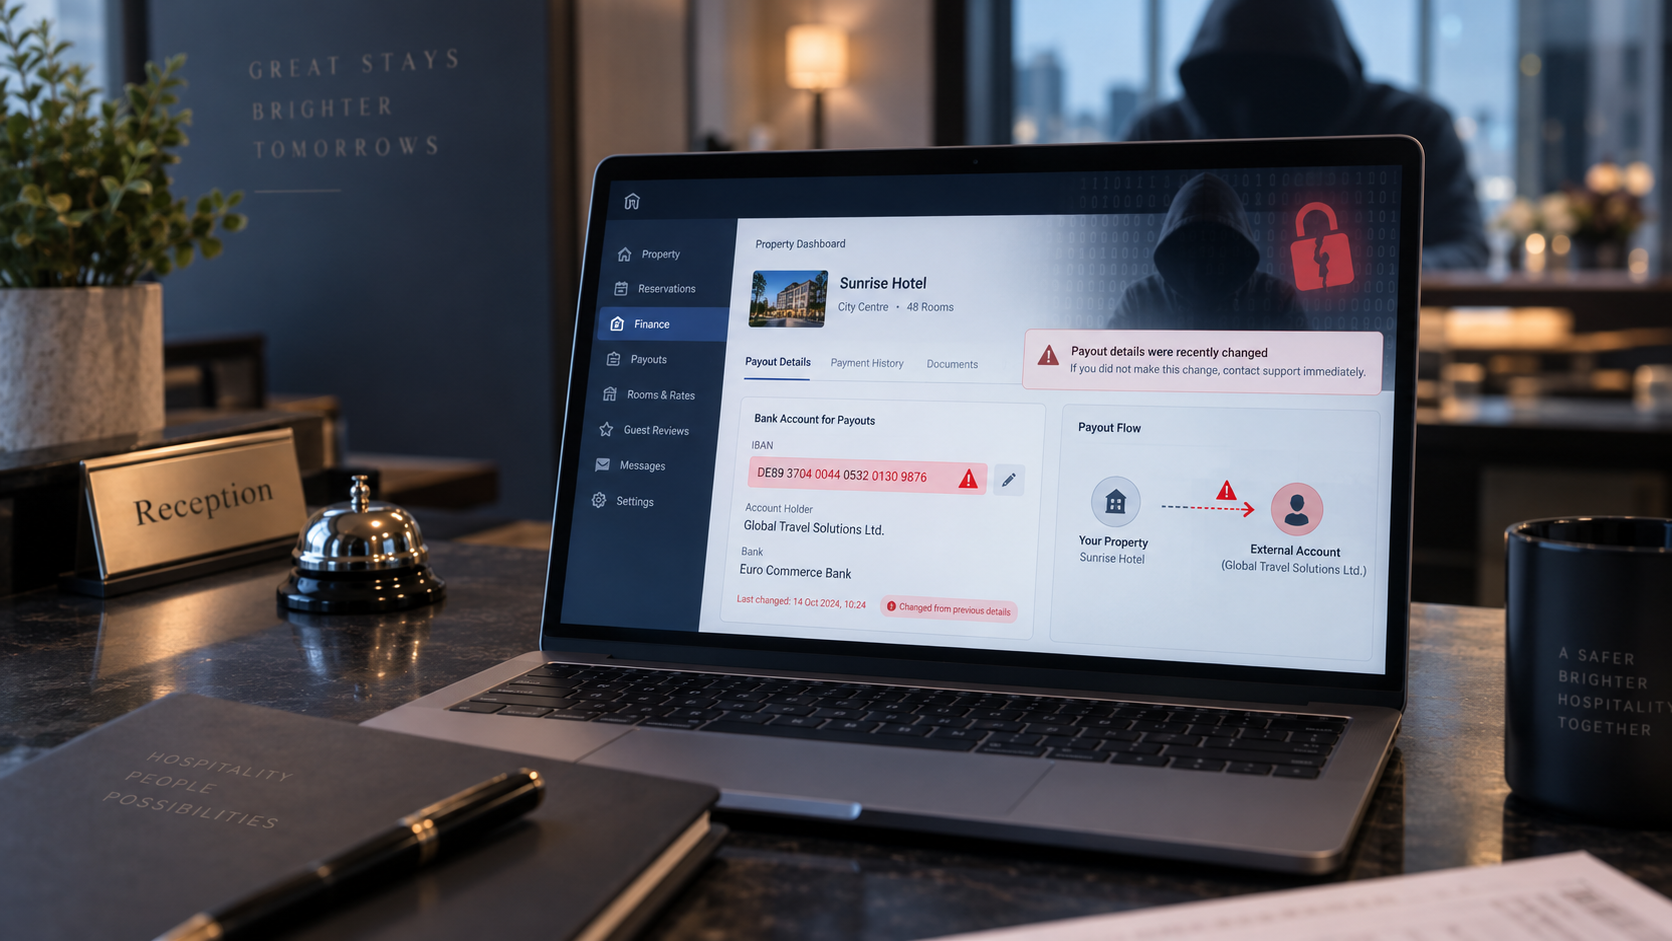
Una struttura ricettiva controlla gli accrediti provenienti da Booking.com e si accorge che qualcosa non torna.
Nell’Extranet i pagamenti risultano regolarmente elaborati. Sul conto corrente della società, però, il denaro non è mai arrivato.
La prima verifica porta alla scoperta del problema: l’IBAN registrato nell’account Booking della struttura è stato modificato e sostituito con quello riconducibile a un soggetto completamente estraneo.
Nel frattempo Booking ha eseguito uno o più pagamenti sul nuovo conto.
La struttura, però, non li ha mai ricevuti.
Mi sto occupando sempre più spesso di casi analoghi, perché gli accessi abusivi agli account delle piattaforme stanno diventando più frequenti e le tecniche utilizzate dagli autori delle frodi sempre più sofisticate.
Se il tuo caso è diverso da quello descritto, leggi anche la nostra guida sugli altri casi di truffa su Booking e sulle possibili tutele legali per hotel, B&B e altre strutture ricettive.
Per hotel, B&B, case vacanza e altre strutture ricettive il problema può assumere conseguenze economiche particolarmente rilevanti, soprattutto quando l’accesso abusivo non viene scoperto immediatamente e la piattaforma continua a disporre pagamenti verso le coordinate bancarie modificate.
La domanda che inevitabilmente si pone il gestore è semplice:
Se il mio account Booking viene compromesso, qualcuno modifica l’IBAN e Booking trasferisce il denaro verso quel conto, chi sopporta la perdita?
La risposta è meno scontata di quanto possa sembrare.
Indice
Account Booking hackerato: il problema non riguarda soltanto la password
Quando si parla di account compromesso si tende spesso a concentrare l’attenzione su un unico aspetto: come il criminale informatico sia riuscito a entrare nell’account.
È certamente una questione importante, ma non è l’unica.
Nel caso di una struttura ricettiva, infatti, l’Extranet di Booking non contiene soltanto informazioni sulle prenotazioni.
Attraverso quell’ambiente vengono gestiti dati, comunicazioni, impostazioni della struttura e, soprattutto, informazioni che possono incidere direttamente sui flussi finanziari.
Quando un terzo riesce quindi a modificare le coordinate bancarie associate alla struttura, il problema non può essere ridotto alla semplice domanda:
“Chi ha perso la password?”
Occorre ricostruire molto più precisamente come sia stata possibile la modifica dell’IBAN e quali controlli siano intervenuti prima dell’esecuzione dei pagamenti.
Il caso tipico: l’IBAN viene sostituito e i pagamenti finiscono altrove
Lo schema che sto riscontrando in più controversie presenta caratteristiche ricorrenti.
L’account Extranet della struttura viene compromesso oppure utilizzato da un soggetto non autorizzato.
Nel corso dell’accesso vengono modificate le coordinate bancarie utilizzate per ricevere i pagamenti provenienti dalla piattaforma.
Il nuovo IBAN conduce a un conto che la struttura non ha mai indicato e che può risultare intestato a un soggetto completamente estraneo.
Booking, facendo affidamento sulle coordinate presenti nell’Extranet, procede quindi con uno o più pagamenti.
La struttura se ne accorge spesso soltanto successivamente, quando verifica che le somme indicate come pagate dalla piattaforma non risultano accreditate sul proprio conto corrente.
Da qui nasce il vero problema giuridico:
il pagamento effettuato verso un conto indicato fraudolentemente da un terzo può essere considerato liberatorio nei confronti della struttura? Oppure Booking può essere chiamata a eseguire nuovamente il pagamento nei confronti dell’effettivo creditore?
Hai subito una modifica non autorizzata dell’IBAN su Booking?
Se i pagamenti destinati alla tua struttura sono stati trasferiti su un conto che non riconosci, è importante ricostruire subito accessi, modifiche e comunicazioni ricevute dalla piattaforma. Richiedi una valutazione del caso
Le condizioni di Booking e il problema dell’IBAN “fornito” dalla struttura
Le condizioni contrattuali di Booking pongono particolare attenzione alla correttezza delle coordinate bancarie comunicate dalla struttura e contemplano conseguenze quando vengano fornite informazioni di pagamento inesatte.
Considerato isolatamente, questo principio potrebbe sembrare risolutivo.
Ma c’è una differenza essenziale.
Una cosa è che la struttura comunichi volontariamente un IBAN sbagliato.
Un’altra è che le coordinate corrette vengano sostituite attraverso un accesso non autorizzato all’account, senza alcuna volontà o autorizzazione del titolare.
È proprio questo uno dei passaggi centrali della controversia.
Se l’IBAN è stato inserito da un terzo dopo avere compromesso l’account, occorre stabilire se quella modifica possa realmente essere imputata alla struttura e, soprattutto, se la piattaforma potesse ragionevolmente considerarla autentica.
Non basta quindi constatare che, al momento del pagamento, nell’Extranet fosse presente un determinato conto corrente.
Bisogna capire chi lo abbia inserito, attraverso quale accesso e superando quali sistemi di controllo.
La questione centrale: quali controlli sono stati effettuati prima di cambiare l’IBAN?
Questo è probabilmente uno dei passaggi più importanti.
Quando viene modificata una coordinata bancaria destinata a ricevere i pagamenti della struttura, diventano rilevanti numerose circostanze.
Occorre verificare, ad esempio:
– da quale indirizzo IP sia stata effettuata la modifica;
– quale dispositivo sia stato utilizzato;
– se l’accesso provenisse da una località o da un dispositivo mai utilizzati prima dalla struttura;
– quali credenziali siano state impiegate;
– se sia intervenuto un sistema di autenticazione a più fattori;
– se siano stati generati OTP o altre richieste di conferma;
– quali notifiche siano state inviate al titolare dell’account;
– se Booking disponga di sistemi antifrode specifici per le modifiche delle coordinate bancarie;
– se il nuovo conto corrente risultasse intestato alla stessa società titolare della struttura oppure a un soggetto completamente diverso;
– quanto tempo sia trascorso tra la modifica dell’IBAN e l’esecuzione dei pagamenti.
Sono elementi decisivi perché permettono di spostare la discussione dal generico concetto di “account hackerato” alla verifica concreta del funzionamento dei sistemi di autenticazione, controllo e gestione della modifica dei dati di pagamento.
Booking deve rimborsare la struttura?
Non esiste una risposta automatica valida per qualsiasi account compromesso.
Occorre ricostruire tecnicamente e giuridicamente ogni singolo caso.
L’eventuale responsabilità della piattaforma dipende infatti dalle modalità dell’accesso abusivo, dalle misure adottate dalla struttura, dai sistemi predisposti dalla piattaforma, dalle modalità con cui è stata autorizzata la variazione dell’IBAN e dalle verifiche effettuate prima del trasferimento del denaro.
Un punto, tuttavia, deve essere chiarito.
Il semplice fatto che il denaro sia stato bonificato sul conto presente in quel momento nell’Extranet non significa necessariamente che il problema sia giuridicamente risolto.
Se la modifica delle coordinate non proviene dal partner contrattuale ma da un terzo non autorizzato, occorre verificare se il pagamento abbia effettivamente adempiuto l’obbligazione nei confronti della struttura.
Ed è precisamente questo uno dei punti sui quali deve concentrarsi l’analisi legale.
La sicurezza dell’account diventa parte della prova
In controversie di questo tipo la componente informatica e quella giuridica sono strettamente collegate.
Non è sufficiente inviare una contestazione affermando semplicemente:
“Il mio account è stato hackerato”.
Bisogna cercare di dimostrarlo.
Diventano quindi fondamentali i log di accesso, gli indirizzi IP, gli identificativi dei dispositivi, le notifiche ricevute, le email relative alla modifica dei dati bancari, gli eventuali OTP e tutta la documentazione disponibile sull’account prima e dopo l’accesso abusivo.
Devono inoltre essere conservati gli screenshot relativi ai pagamenti, agli IBAN utilizzati e alle comunicazioni intercorse con l’assistenza.
Per questa ragione, in una contestazione formale alla piattaforma può essere opportuno chiedere anche la conservazione dei dati tecnici e dei log relativi alla compromissione, evitando che informazioni determinanti vadano perse con il trascorrere del tempo.
Anche il GDPR può assumere rilevanza
L’accesso abusivo all’Extranet può avere conseguenze che vanno oltre il pagamento.
L’account di una struttura ricettiva può infatti contenere dati personali relativi agli ospiti, alle prenotazioni e ai soggetti che operano sulla piattaforma.
Quando l’incidente coinvolge dati personali, devono quindi essere valutati anche i profili relativi alla sicurezza del trattamento.
L’art. 32 GDPR richiede l’adozione di misure tecniche e organizzative adeguate al rischio e impone di considerare, tra l’altro, i rischi derivanti dall’accesso non autorizzato ai dati personali.
Ciò non significa che ogni compromissione dell’account determini automaticamente una responsabilità della piattaforma ai sensi del GDPR.
Significa però che anche questo profilo può dover essere esaminato nella ricostruzione complessiva dell’incidente.
Cosa dovrebbe fare immediatamente una struttura se scopre che l’IBAN Booking è stato modificato?
La tempestività è fondamentale.
La struttura dovrebbe innanzitutto mettere in sicurezza l’account e verificare tutti gli utenti che possono accedere all’Extranet.
Dovrebbe poi conservare ogni elemento utile a ricostruire l’accaduto: email, notifiche, screenshot, cronologia delle modifiche, pagamenti eseguiti e coordinate bancarie utilizzate.
È inoltre importante contestare formalmente l’accaduto a Booking senza limitarsi alle interlocuzioni con l’assistenza ordinaria.
La comunicazione dovrebbe identificare con precisione i pagamenti contestati, disconoscere la modifica dell’IBAN, chiedere la ricostruzione degli accessi e delle procedure di autenticazione e richiedere la conservazione dei relativi dati tecnici.
Se le somme sono già state trasferite al conto fraudolento, dovrà inoltre essere valutata la possibilità di richiedere il pagamento delle somme non ricevute, gli eventuali interessi e gli ulteriori danni documentabili.
Account Booking compromesso e pagamenti non ricevuti?
Prima di contestare formalmente l’accaduto è utile ricostruire la sequenza degli accessi, verificare le modifiche dell’IBAN e conservare i dati tecnici che potrebbero diventare rilevanti in una successiva controversia.
Mi occupo di controversie con Booking e altre piattaforme digitali e posso valutare la documentazione disponibile e le possibili iniziative da intraprendere. Contattami per una valutazione
“Booking dice di avere già pagato”: e spesso nega anche che siano stati violati i propri sistemi
Una delle obiezioni più frequenti è questa:
“Il pagamento è stato eseguito sull’IBAN indicato nell’account”.
Ma la linea difensiva della piattaforma può essere più articolata.
Booking può infatti sostenere di non avere subito alcun accesso abusivo ai propri sistemi e che la compromissione riguardi esclusivamente l’account della singola struttura.
In altri termini, la piattaforma può ricondurre la responsabilità al partner, ipotizzando ad esempio che le credenziali siano state sottratte attraverso un attacco di phishing o altra condotta fraudolenta rivolta direttamente alla struttura.
A ciò può aggiungersi un ulteriore argomento difensivo: l’invio di email o alert con cui Booking avrebbe informato la struttura della modifica delle coordinate bancarie.
Il ragionamento, in sostanza, può essere questo:
la piattaforma non sarebbe stata compromessa; qualcuno avrebbe ottenuto le credenziali della struttura; attraverso quelle credenziali sarebbero state modificate le coordinate bancarie; Booking avrebbe inviato una comunicazione di avviso; non avendo ricevuto tempestive contestazioni, avrebbe poi eseguito il pagamento sul conto risultante dall’Extranet.
È una ricostruzione che deve però essere verificata concretamente.
Innanzitutto occorre accertare come siano state ottenute le credenziali e se vi sia effettivamente prova di un comportamento negligente della struttura.
Il semplice fatto che l’accesso sia avvenuto utilizzando credenziali corrette non consente, da solo, di stabilire come quelle credenziali siano state acquisite.
Allo stesso modo, l’invio di un’email di alert costituisce certamente un elemento da valutare, ma non esaurisce necessariamente il problema.
Occorre verificare il contenuto dell’avviso, il momento in cui è stato inviato, il destinatario, le modalità della comunicazione e soprattutto se, in presenza di una modifica così delicata come quella delle coordinate destinate a ricevere i pagamenti, fossero previsti ulteriori meccanismi di verifica.
Una variazione dell’IBAN non è infatti una modifica qualsiasi dell’account.
Incide direttamente sulla destinazione delle somme dovute alla struttura.
Per questa ragione il punto non è soltanto chiedersi:
“Booking ha inviato un’email?”
Ma anche:
“Quali controlli sono stati predisposti per accertare che una richiesta di modifica dell’IBAN provenisse effettivamente dal soggetto legittimato a ricevere il denaro?”
È precisamente qui che il confronto tra la posizione della piattaforma e quella della struttura diventa tecnico oltre che giuridico.
Se Booking sostiene che si tratta di phishing, la responsabilità passa automaticamente alla struttura?
Non necessariamente.
Il phishing è certamente una delle tecniche più utilizzate per sottrarre credenziali di accesso.
Ma affermare che un account sia stato compromesso attraverso phishing non risolve automaticamente la questione della responsabilità.
Occorre comprendere cosa sia effettivamente accaduto.
Bisogna verificare se la struttura abbia ricevuto messaggi fraudolenti, se abbia inserito credenziali su pagine false, se siano presenti accessi anomali e quali sistemi di autenticazione fossero attivi al momento dell’incidente.
Ma anche ammettendo una sottrazione delle credenziali, resta da valutare il passaggio successivo:
la possibilità per il soggetto non autorizzato di modificare le coordinate bancarie e far indirizzare verso un conto diverso i pagamenti destinati alla struttura.
È quindi necessario evitare automatismi.
L’origine della compromissione dell’account e l’adeguatezza delle procedure utilizzate per modificare un dato finanziario così rilevante sono due questioni collegate, ma non necessariamente coincidenti.
Il fatto che Booking abbia inviato un’email di avviso risolve il problema?
Anche in questo caso la risposta dipende dalle circostanze concrete.
L’esistenza di una comunicazione con cui la piattaforma informa la struttura della modifica dell’IBAN è certamente rilevante.
Ma deve essere valutata nel suo contesto.
Occorre ad esempio verificare:
– a quale indirizzo sia stata inviata;
– se quell’indirizzo fosse ancora sotto il controllo della struttura;
– se anche la casella email fosse stata compromessa;
– come fosse formulato l’avviso;
– se risultasse immediatamente comprensibile che erano state modificate le coordinate bancarie;
– quanto tempo sia intercorso tra l’alert e il pagamento;
– se fosse prevista una procedura di conferma o blocco della modifica;
– se il nuovo conto fosse intestato a un soggetto diverso dalla struttura.
L’invio di una notifica può quindi essere un elemento importante della difesa della piattaforma, ma deve essere inserito nella complessiva ricostruzione dell’incidente.
L’apparenza tecnica non coincide necessariamente con la realtà giuridica
Questo è uno degli aspetti più interessanti della vicenda.
Dal punto di vista informatico il sistema può registrare che un utente autenticato è entrato nell’account, ha modificato un dato e che successivamente il pagamento è stato effettuato sul conto presente nell’Extranet.
Dal punto di vista giuridico, però, occorre porsi ulteriori domande.
Quell’utente era realmente la struttura?
La modifica può essere attribuita al titolare dell’account?
Il soggetto che l’ha eseguita disponeva di poteri per modificare il conto destinato ai pagamenti?
I controlli previsti erano adeguati rispetto alla rilevanza dell’operazione?
L’eventuale pagamento verso il conto fraudolento ha estinto l’obbligazione nei confronti dell’effettivo creditore?
Sono questioni che non possono essere risolte limitandosi a osservare ciò che risultava formalmente registrato sulla piattaforma.
Il punto più importante: non dare per perso il denaro
Quando una struttura scopre che somme rilevanti sono state trasferite su un conto appartenente a un soggetto estraneo, la prima reazione può essere quella di considerare il denaro definitivamente perduto.
Non necessariamente è così.
Recuperare le somme direttamente dall’autore della frode può essere estremamente difficile.
Ma questa non è l’unica strada da analizzare.
Occorre verificare anche se la piattaforma abbia correttamente adempiuto alla propria obbligazione di pagamento e se il trasferimento verso il conto fraudolento possa essere opposto alla struttura.
Nei casi di cui mi sto occupando è proprio questo uno dei temi centrali: comprendere se la struttura possa essere considerata responsabile della modifica delle proprie coordinate oppure se vi siano elementi per contestare alla piattaforma le modalità con cui quella modifica è stata accettata e utilizzata per disporre i successivi pagamenti.
L’esito di ogni vicenda dipenderà naturalmente dalle prove disponibili e dalle concrete modalità della compromissione.
Ma una cosa è certa: quando un account Booking viene compromesso e l’IBAN viene sostituito, non bisogna limitarsi a considerare l’episodio come una semplice truffa informatica subita dalla struttura.
È necessario verificare anche il rapporto contrattuale con la piattaforma, le procedure utilizzate per modificare i dati bancari, i sistemi di sicurezza adottati, gli alert inviati e le modalità con cui sono stati autorizzati i pagamenti.
Ed è spesso proprio da questa ricostruzione tecnica e giuridica che dipende la possibilità di recuperare somme che, in un primo momento, sembravano definitivamente perdute.
Account Booking hackerato e pagamenti sottratti: assistenza legale
Se gestisci un hotel, un B&B, una casa vacanze o un’altra struttura ricettiva e hai scoperto un accesso abusivo all’Extranet Booking, una modifica non autorizzata dell’IBAN oppure pagamenti effettuati verso un conto che non appartiene alla tua attività, è importante ricostruire rapidamente l’accaduto e conservare le prove tecniche disponibili.
Mi occupo di controversie con le piattaforme digitali e, sempre più frequentemente, di casi nei quali l’accesso non autorizzato a un account determina modifiche dei dati di pagamento e conseguenti perdite economiche.
È possibile valutare la documentazione disponibile, ricostruire i profili contrattuali e di sicurezza e individuare le iniziative più opportune nei confronti della piattaforma.